

UNC7005: Cyber-Spionage gegen Europas Verteidigungsindustrie
Im August 2026 beobachtete die Google Threat Intelligence Group eine gezielte Phishing-Kampagne gegen Personen aus dem Umfeld der europäischen Verteidigungsindustrie. Hinter den Angriffen steht der von Google als UNC7005 bezeichnete Threat Cluster, der russischen Interessen zugeordnet wird. Die Methode war vergleichsweise simpel, aber effektiv.
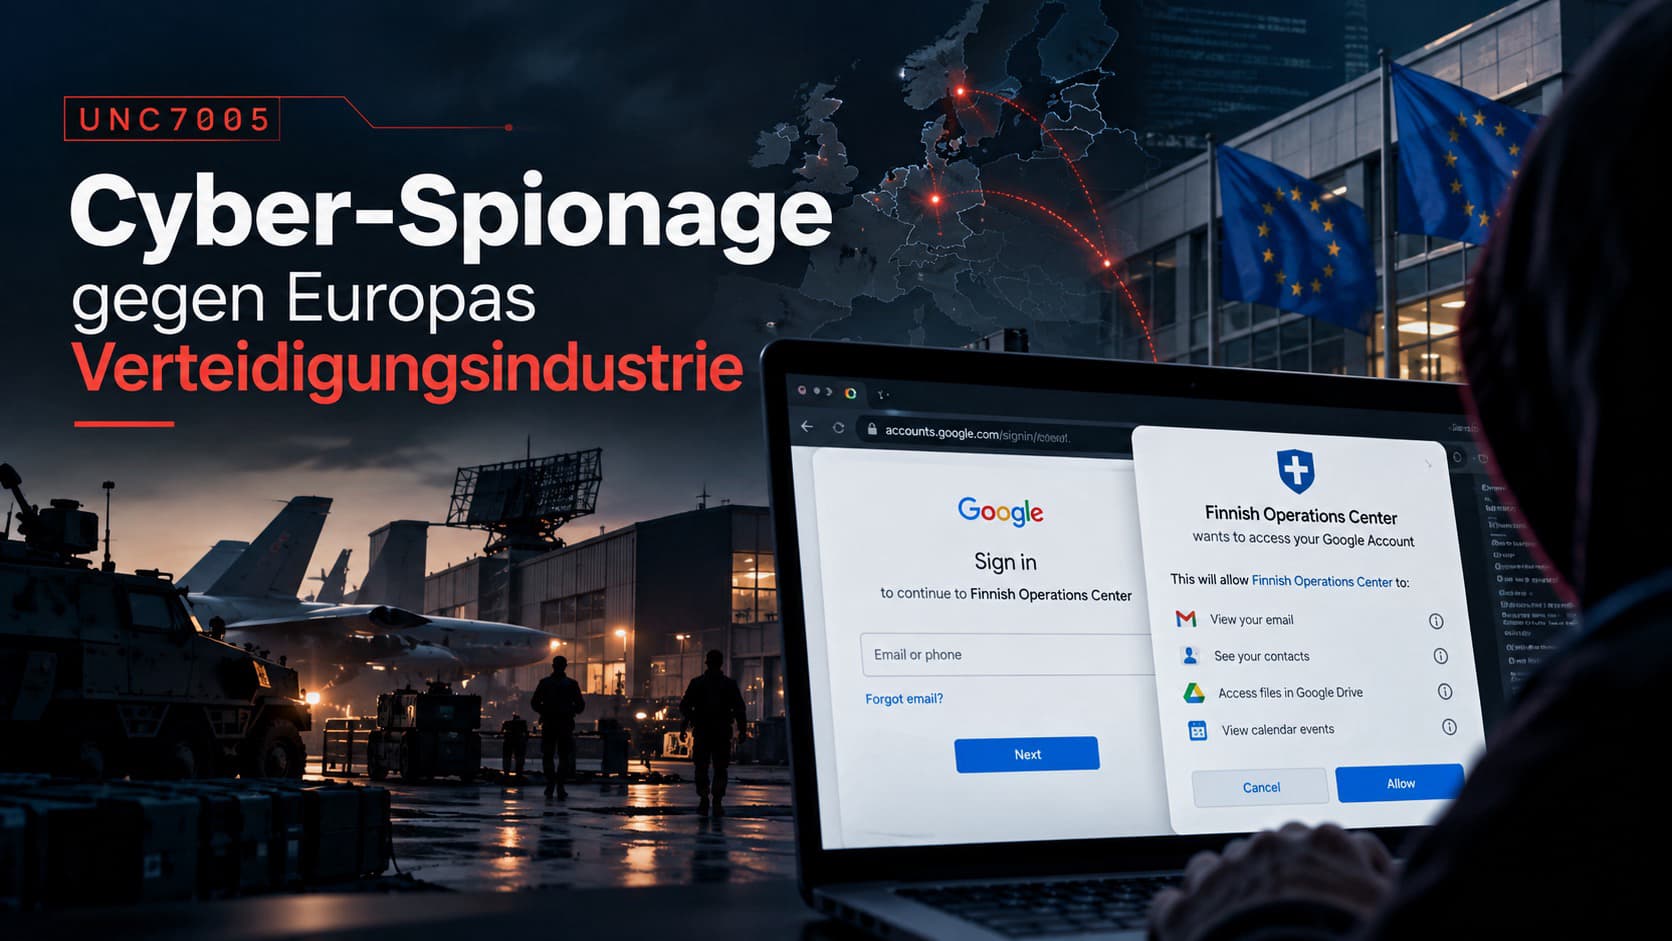
UNC7005 registrierte Domains, die den legitimen Finnish Operations Center (FOC) imitierten, und verschickte gezielte Phishing-Mails. Die Opfer wurden zunächst auf eine gefälschte Seite geführt und konnten sich dort über „Sign in with Google“ anmelden.
Der entscheidende Punkt: Die eigentliche Google-Anmeldeseite war echt.
Die Angreifer missbrauchten den legitimen OAuth-Prozess. Nach erfolgreicher Anmeldung konnten Nutzer einer vom Angreifer kontrollierten Anwendung Berechtigungen erteilen. Das Ziel war damit nicht zwingend der direkte Diebstahl des Passworts, sondern der Zugriff auf Authentifizierungs-Tokens.
Der mögliche Schaden
Gerade im Umfeld der Verteidigungsindustrie können kompromittierte Accounts einen hohen nachrichtendienstlichen Wert haben.
Abhängig von den erteilten Berechtigungen könnten Angreifer Zugriff auf interne Kommunikation, Kontakte, Dokumente, Projektinformationen oder Informationen über Lieferanten und Partner erhalten.
Noch problematischer ist, dass ein kompromittiertes legitimes Konto als Ausgangspunkt für weitere Angriffe genutzt werden kann.
Eine Nachricht von einem echten Mitarbeiter oder Geschäftspartner wirkt deutlich vertrauenswürdiger als eine klassische Phishing-Mail von einer unbekannten Adresse.
Dadurch kann ein einzelner Zugang zu einer Angriffskette führen:
Kompromittiertes Konto → interne Informationen → neue Zielpersonen → weitere glaubwürdige Phishing-Angriffe.
Warum das für Europa relevant ist
Die europäische Verteidigungsindustrie besteht aus einem komplexen Netzwerk aus großen Unternehmen, spezialisierten Zulieferern, Forschungseinrichtungen und staatlichen Stellen.
Ein Angreifer muss daher nicht direkt den größten oder am besten geschützten Rüstungskonzern kompromittieren.
Ein kleinerer Partner, externer Dienstleister oder einzelner Mitarbeiter kann bereits Zugang zu sensiblen Informationen oder neuen Zielpersonen ermöglichen.
Die Folgen solcher Angriffe müssen nicht sofort sichtbar sein. Gestohlene Daten können später genutzt werden, um Lieferketten besser zu verstehen, technische Entwicklungen zu verfolgen oder weitere Cyberoperationen vorzubereiten.