KI-Agenten als neue Angriffsfläche: Wer schützt die Systeme dahinter?
Neue Censys-Daten zeigen einen sprunghaften Anstieg öffentlich erreichbarer KI-Werkzeuge. Eine Recherche zu autonomen Angriffen macht deutlich, warum Unternehmen genauer auf die Infrastruktur hinter ihren Assistenten schauen müssen.
Symbolbild: KI-generierte Darstellung einer Serverinfrastruktur, kein Aufnahmeort der beschriebenen Vorfälle.
Die größte Sicherheitslücke der KI-Revolution liegt womöglich nicht im Sprachmodell. Sie liegt in den Werkzeugen, die Unternehmen darum herum installieren: Automatisierungsplattformen, Agenten-Dashboards und Schnittstellen zu internen Systemen. Viele davon sind aus dem öffentlichen Internet erreichbar. Eine aktuelle Untersuchung des Sicherheitsunternehmens Censys zeigt, wie schnell diese technische Angriffsfläche wächst.
Eine schnell wachsende, oft übersehene Schicht
Für den „State of the Internet Report 2026“, veröffentlicht am 14. Oktober, wertete das Forschungsteam Censys ARC historische und aktuelle Daten aus seiner Internet-Kartierung aus. Zwischen Oktober 2025 und Juli 2026 stieg die Zahl öffentlich erreichbarer Hosts mit KI-bezogenen Werkzeugen von rund 164.000 auf knapp 268.000: ein Plus von 63 Prozent. Die Erhebung umfasst nicht nur Chatbots, sondern vor allem Dienste, die KI-Agenten mit Datenbanken, Konten und anderen Anwendungen verbinden.
Öffentlich erreichbare Systeme mit KI-bezogenen Tools | Anzahl Hosts, gerundet
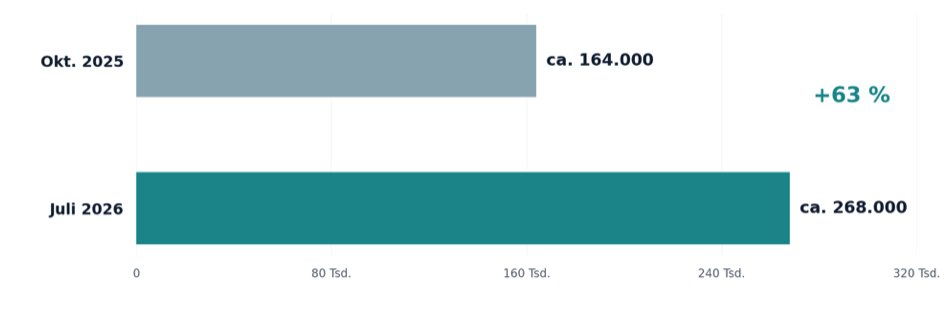
Grafik 1 · Censys ARC, Vergleich Oktober 2025/Juli 2026. Näherungswerte; +63 % laut Censys.
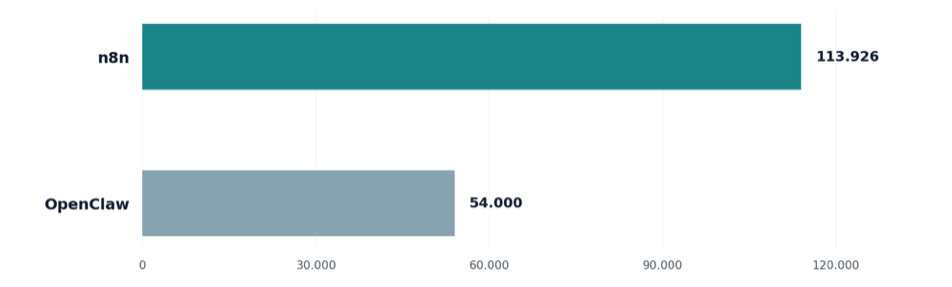
Die Zahlen wirken abstrakt, bis man sich ansieht, welche Software dahintersteht. Allein die Workflow-Plattform n8n war laut Censys auf 113.926 Hosts von außen sichtbar. Beim persönlichen KI-Assistenten OpenClaw waren es ungefähr 54.000. Beide Werkzeuge können Aufgaben übernehmen und weitere Dienste ansprechen. Wer eine solche Schaltzentrale falsch absichert, riskiert deshalb mehr als nur einen ungeschützten Webzugang.
Welche Werkzeuge öffentlich sichtbar sind